Hikosachi 開発チームです。
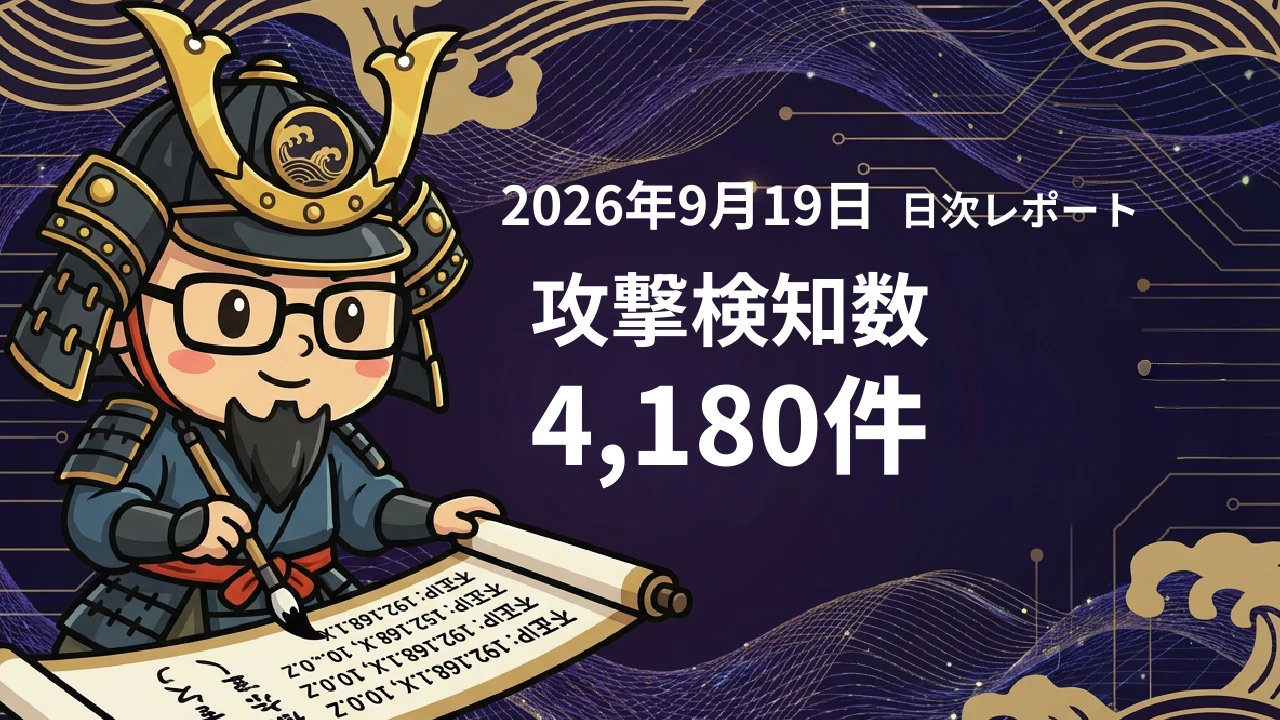
2026年9月19日(昨日)に、Hikosachiハニーポットおよび監視ネットワークで検知されたサイバー攻撃の状況をお伝えします。
📊 昨日のハイライト
- 総検知数: 4,180件
- 最も多かった検知: メール認証攻撃
🚨 攻撃元IPアドレス TOP5
以下のIPアドレスからの不審なアクセスが急増しました。
Hikosachi導入サイトでは既にブロック済みです。
| 順位 | IPアドレス | 検知タイプ | 検知数 |
|---|---|---|---|
| 1位 |
45.150.174.97 [AbuseIPDB] |
blocked_hit UA未設定 | 61 |
| 2位 |
144.172.93.238 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 52 |
| 3位 |
62.60.130.247 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 51 |
| 4位 |
158.101.148.200 [AbuseIPDB] |
wp_login_failed WPログイン攻撃 | 47 |
| 5位 |
185.191.171.2 [AbuseIPDB] |
blocked_hit 悪質Bot | 37 |
🛡️ 対策と考察
[ 観測概要 ] : 9/19 は合計 4,180 件の攻撃を検知し、前日より 687 件増加(+19.7%)でした。blocked_hit を除いた検知では mail_auth_fail が 1,852 件で、全体の約 44.3% を占めています。
[ 目立った攻撃元 ] : 最多は 45.150.174.97 の 61 件、推定手法は UA未設定でした。上位5IPだけで全体の約 5.9% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。
[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。