 リリース情報(Release Notes)
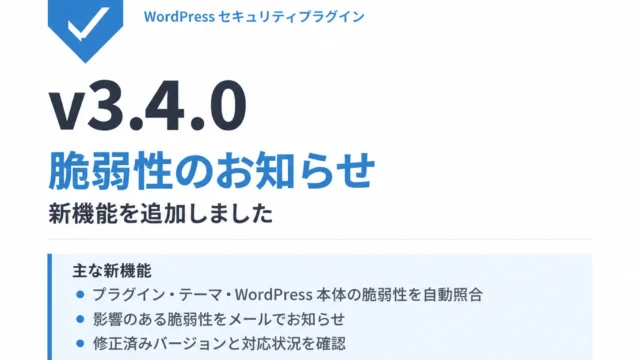
【新機能】お使いのプラグインの脆弱性をお知らせする「脆弱性のお知らせ」を追加しました(Hikosachi Protector 3.4.0)
2026年9月から10月にかけて、WordPress の人気プラグインで「ログインしなくても悪用できる」脆弱性の公開が続いています(例:Bricksforge の CVE-2026-85097、Avada (Fusion) Builder の CVE-2026-97670)。こうした脆弱性は、公開から攻撃が始まるまでの時間が短く、「自分のサイトが当てはまるか」を毎日調べるのは大きな負担です。そこで Hikosachi Protector 3.4.0 に、お使いのプラグイン・テーマ・WordPress 本体に既知の脆弱性が見つかったときにお知らせする「脆弱性のお知らせ」を追加しました。