Hikosachi 開発チームです。
2026年9月は、WordPressの人気プラグイン、そしてWordPress本体にまで「認証不要で悪用できる」重大な脆弱性が相次いだ1か月でした。
日々のニュースまとめでお伝えしてきた内容を振り返り、共通する攻撃パターンと、サイト運営者がいま確認すべきことを整理します。
結論から言うと、やるべきことは「WordPress本体と全プラグインを最新版にし、uploads フォルダに PHP ファイルが置かれていないか確認する」ことです。
以下で個別の脆弱性を見ていきます。
9月に注目された主な脆弱性
| 対象 | 脆弱性 | 深刻度 | 修正版 |
|---|---|---|---|
| WordPress本体 | CVE-2026-87902:未認証のパストラバーサル(条件によりリモートコード実行) | CVSS 9.2 | 7.1.2(各サポート対象ブランチにも修正版) |
| The Events Calendar | CVE-2026-78006 / CVE-2026-78159:未認証のリモートコード実行(安全でないデシリアライズ等) | CVSS 9.8 | 6.17.4 より新しい版 |
| Elementor Pro | CVE-2026-32475:任意ファイルアップロード | CVSS 9.0〜9.8 | 4.2.2 |
| Super Forms | CVE-2026-14894:未認証の任意ファイルアップロード | CVSS 9.8 | 6.3.314 |
| WooCommerce Wholesale Lead Capture | CVE-2026-27540:未認証の任意ファイルアップロード | CVSS 9.8 | 2.0.3.2 |
| Forminator Forms(8月公表) | CVE-2026-15748:未認証の任意ファイルアップロード | CVSS 9.8 | 1.56.2 |
WordPress本体:CVE-2026-87902
9月22日、WordPress 7.1.2 がセキュリティリリースとして公開されました。
ページテンプレートの解決処理(get_page_template())に、認証不要のパストラバーサル脆弱性があったものです。
影響範囲は 4.7.0〜7.1.1 と約10年分のリリースに及び、9月25日には米国CISAが「既知の悪用された脆弱性(KEV)」カタログに追加しました。実際にWebシェルを設置される被害も報告されています。
The Events Calendar:CVE-2026-78006 / CVE-2026-78159
60万以上のサイトで使われているイベント管理プラグインに、未認証でリモートコードを実行できる脆弱性が2件公表されました(9月12日)。
CVE-2026-78006 は is_safe_widget_instance 関数における安全でないデシリアライズが原因で、ファイルアップロード系とは仕組みが異なりますが、結果として攻撃者がサーバー上でコードを実行できる点は同じです。
Elementor Pro・Super Forms:CVE-2026-32475 / CVE-2026-14894
Wordfence の報告(9月4日)によると、両プラグインの任意ファイルアップロード脆弱性を狙った攻撃は合計44万件以上確認されています。
Super Forms では admin-ajax.php に PHP のペイロードを送りつけてWebシェルを設置する手口、Elementor Pro ではアップロード欄を配列として送信して拡張子のチェックをすり抜ける手口が報告されています。
WooCommerce Wholesale Lead Capture:CVE-2026-27540
修正版は2026年2月に公開済みですが、Wordfence によると6月以降だけで10万件を超える悪用の試行が遮断されており、9月中旬にも複数のセキュリティメディアが攻撃の継続を報じました。
「パッチが出てから半年以上たっても狙われ続ける」典型例です。
Forminator Forms:CVE-2026-15748(8月公表)
60万以上のサイトで使われているフォームプラグインの脆弱性で、ファイルアップロード欄と選択欄の両方を含むフォームを公開しているサイトが対象です。
修正版 1.56.2 は7月31日に公開され、8月中旬に詳細が報じられました。
9月の一連のファイルアップロード系脆弱性と同じ系統のため、あわせて確認をおすすめします。
共通する攻撃パターン
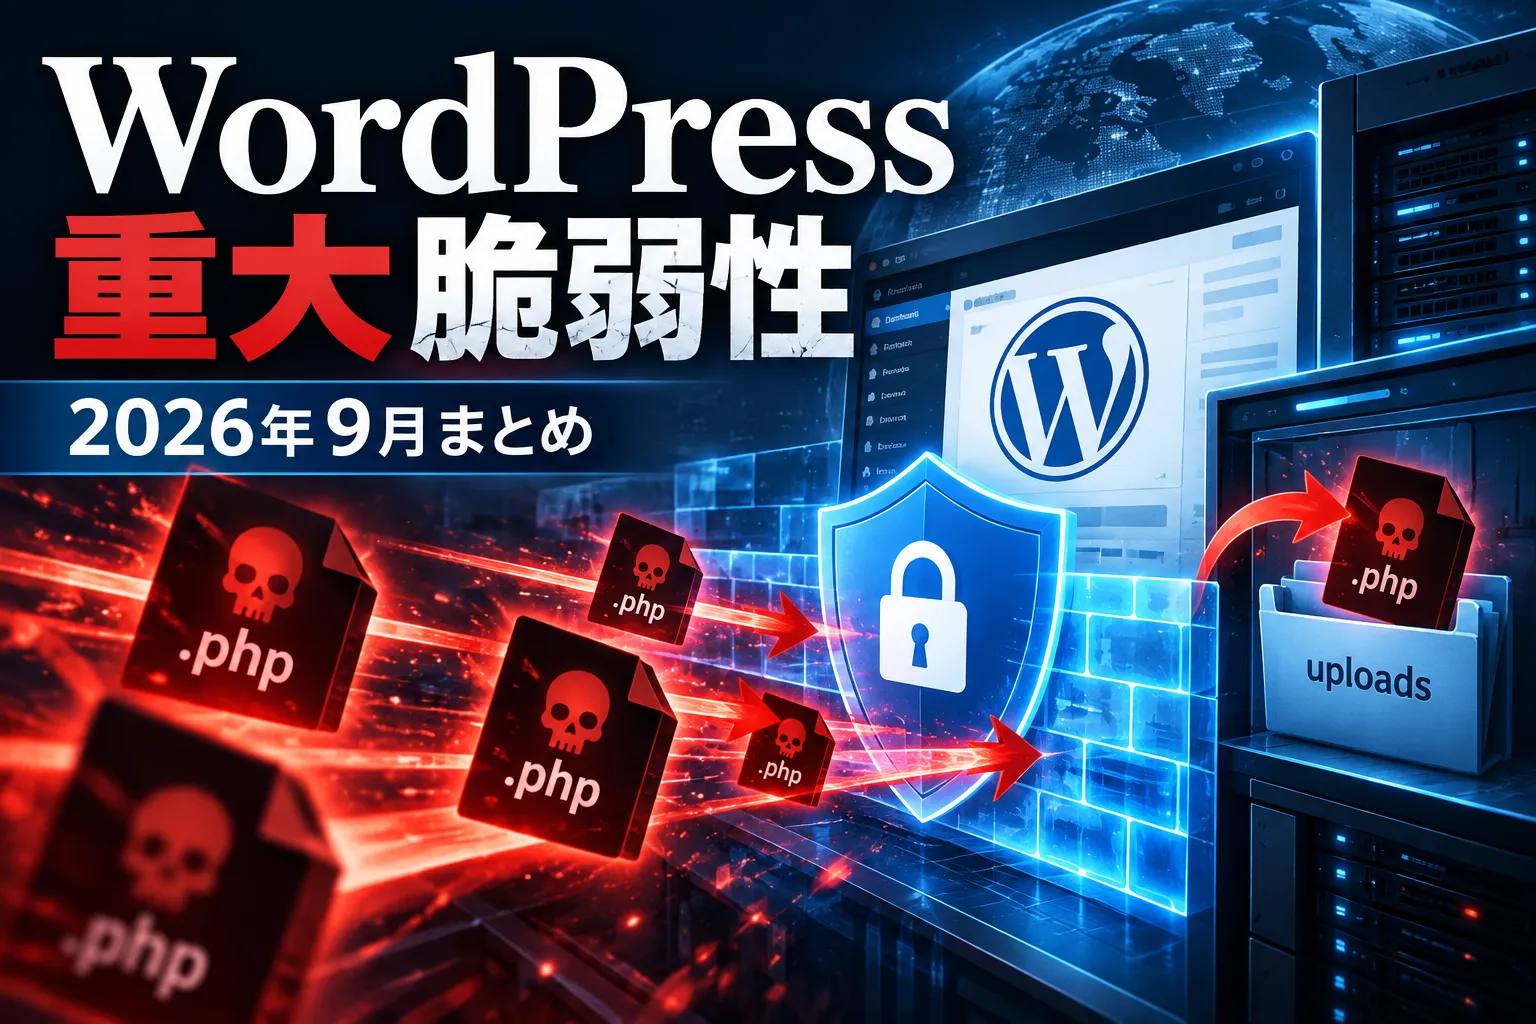
今回の脆弱性の多くは、次の流れで悪用されます。
- フォームなどのファイルアップロード機能に、ログインせずに PHP ファイルを送りつける(拡張子チェックの不備を突く)
- アップロードされた PHP ファイル(Webシェル)が wp-content/uploads/ 配下に置かれる
- 攻撃者がそのファイルにアクセスし、サーバー上で任意のコードを実行する(改ざん・情報窃取・スパム送信の踏み台化)
脆弱性があるプラグインを使っているかどうかを、攻撃者はいちいち確認しません。
インターネット全体に向けて機械的に送りつけ、たまたま刺さったサイトを乗っ取ります。
サイト運営者がいま確認すべきこと
- WordPress本体が 7.1.2(または利用中ブランチの最新セキュリティリリース)になっているか
- 上の表のプラグインを使っている場合、修正版以降になっているか
- wp-content/uploads/ 配下に、心当たりのない .php ファイルが置かれていないか
- 使っていないフォーム系プラグイン・アップロード欄付きのフォームが公開されたままになっていないか
Hikosachi の対応
Hikosachi Protector は、攻撃元IPのリストによる遮断に加えて、今回のような「ログインしていない利用者による PHP ファイルのアップロード」「uploads フォルダ内の PHP ファイルへのアクセス」「パストラバーサル」を検知して遮断・共有する機能を、2026年10月1日公開の v3.3.0 で追加しました。
あわせて、ブロック対象のIPアドレスが admin-ajax.php 等には到達できてしまっていた不具合も修正しています。導入済みの方は、プラグインを最新版に更新してください。
検知した攻撃元は導入サイト全体で共有され、ほかのサイトの防御にも生かされます。
参照元
- WordPress.org: Version 7.1.2
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog
- OffSeq Threat Radar: CVE-2026-78006
- Vulners: CVE-2026-78159
- The Hacker News: Over 440,000 Exploit Attempts Target Super Forms and Elementor Pro RCE Flaws
- The Hacker News: Attackers Exploit WooCommerce Wholesale Lead Capture Flaw to Plant PHP Web Shells
- The Hacker News: Forminator WordPress Flaw Can Enable Unauthenticated RCE via Malicious PHP Uploads