Hikosachi 開発チームです。
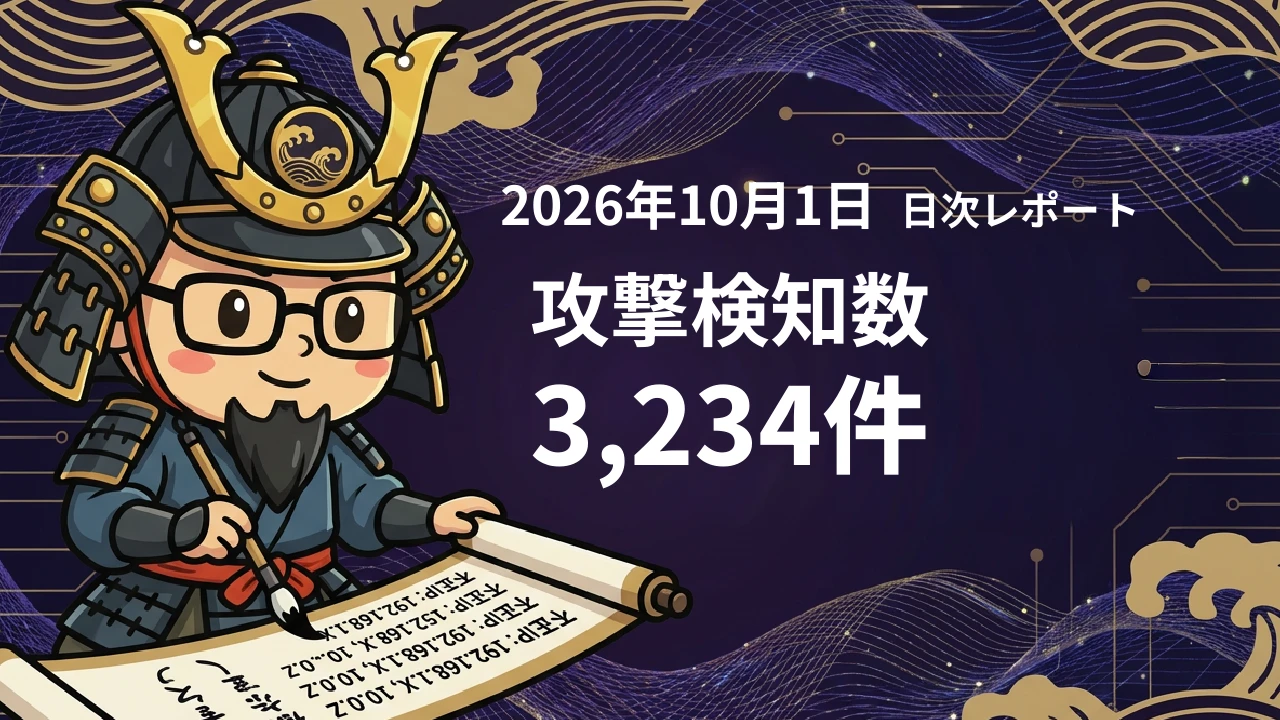
2026年10月1日(昨日)に、Hikosachiハニーポットおよび監視ネットワークで検知されたサイバー攻撃の状況をお伝えします。
📊 昨日のハイライト
- 総検知数: 3,234件
- 最も多かった検知: メール認証攻撃
🚨 攻撃元IPアドレス TOP5
以下のIPアドレスからの不審なアクセスが急増しました。
Hikosachi導入サイトでは既にブロック済みです。
| 順位 | IPアドレス | 検知タイプ | 検知数 |
|---|---|---|---|
| 1位 |
20.214.145.90 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 120 |
| 2位 |
20.194.5.96 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 90 |
| 3位 |
52.172.226.14 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 90 |
| 4位 |
20.211.90.37 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 60 |
| 5位 |
20.213.164.196 [AbuseIPDB] |
blocked_hit PHPファイル探索 | 60 |
🛡️ 対策と考察
[ 観測概要 ] : 10/1 は合計 3,234 件の攻撃を検知し、前日より 949 件減少(-22.7%)でした。blocked_hit を除いた検知では mail_auth_fail が 395 件で、全体の約 12.2% を占めています。
[ 目立った攻撃元 ] : 最多は 20.214.145.90 の 120 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 13% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。
[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。