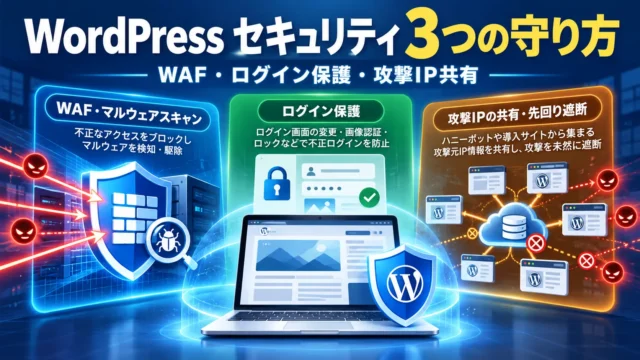
WordPressセキュリティ

WordPressセキュリティ

Wordfence・SiteGuard・Hikosachiの違い|WordPressセキュリティプラグインはどう選ぶ?

WordPressのセキュリティプラグインは数多くありますが、それぞれ「何を守るか」が少しずつ違います。この記事では、国内外でよく使われている Wordfence と SiteGuard WP Plugin、そして私たちが提供している Hikosachi Protector を、できるだけ公平な目線で比べます。自社製品も含む比較なので、それぞれの得意・不得意を正直に書くことを心がけました。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月03日)

直近で報告されたWordPress関連のセキュリティニュースをまとめてお届けします。いずれもサイト運営者・制作会社にとって影響が大きい内容ですので、該当する場合は早めのご対応をおすすめします。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月2日)

本日は、SEO設定プラグインの定番として広く使われている「All in One SEO(AIOSEO)」で見つかった、未認証ユーザーによるショートコード実行の脆弱性についてお伝えします。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月1日)

本日は、新しいタイプのWordPressマルウェアについてのレポートをお伝えします。セキュリティ企業Sucuriが、サイト復旧作業の中で発見した、削除してもすぐに再生する「自己修復型」のバックドア「SC」です。単一のファイルやプラグインを削除するだけでは駆除できない、非常にしぶとい設計になっている点が特徴で、Sucuriの発表はThe Hacker Newsなど複数のセキュリティメディアでも大きく取り上げられています。
WordPressセキュリティ

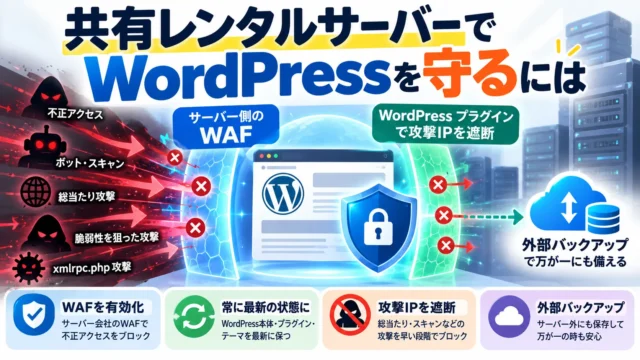
エックスサーバー・さくら・コアサーバーなど共有レンタルサーバーでWordPressを守るには

個人や中小企業のWordPressサイトの多くは、エックスサーバーやさくらのレンタルサーバ、コアサーバーといった共有レンタルサーバーで動いています。共有サーバーは手軽な反面、サーバーの設定を自由に変えられないという制約があります。この記事では、その制約の中でWordPressを守るための考え方と、具体的な対策を整理します。Hikosachi 自身もこの環境でサービスを運用しており、その経験も交えてご紹介します。
WordPressセキュリティ

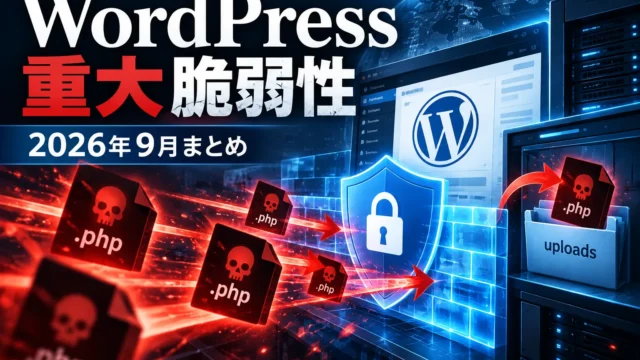
2026年9月の重大WordPress脆弱性まとめ|任意ファイルアップロード系の攻撃が続出

2026年9月は、WordPressの人気プラグイン、そしてWordPress本体にまで「認証不要で悪用できる」重大な脆弱性が相次いだ1か月でした。日々のニュースまとめでお伝えしてきた内容を振り返り、共通する攻撃パターンと、サイト運営者がいま確認すべきことを整理します。結論から言うと、やるべきことは「WordPress本体と全プラグインを最新版にし、uploads フォルダに PHP ファイルが置かれていないか確認する」ことです。以下で個別の脆弱性を見ていきます。
WordPressセキュリティ

WordPressが乗っ取られたらまず確認すること|症状チェックリストと復旧手順

「サイトを開いたら知らないページに飛ばされる」「見覚えのない管理者ユーザーがいる」——WordPressサイトの乗っ取り(改ざん)は、気付いたときにはすでに被害が広がっていることが少なくありません。この記事では、乗っ取りが疑われるときにまず確認することと、応急処置から復旧・再発防止までの手順を、順番どおりに進められるチェックリストとしてまとめました。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年9月30日)

本日は、人気プラグイン「User Profile Builder」で見つかっていた重大な認証バイパスの脆弱性について、技術的な詳細が広く報じられましたのでお伝えします。先日から続けてお伝えしているWordPress本体の脆弱性(CVE-2026-87902)とは別件です。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年9月28日)

Hikosachi 開発チームです。これまで数回にわたってお伝えしてきたWordPress本体の緊急セキュリティリリース(7.1.2、CVE-2026-87902)について、攻撃の実態を示す新しい観測データが公開されましたので、続報としてお...
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年9月26日)

9月22日にお伝えした、WordPress本体の緊急セキュリティリリース(7.1.2、CVE-2026-87902)について、その後大きな進展がありましたので続報としてお伝えします。米国CISAが本脆弱性を「既知の悪用された脆弱性(KEV)」カタログに追加し、外部の観測データでも実際の侵害が広がりつつあることが分かってきました。まだ対応が済んでいないWordPressサイトを運用されている場合は、至急のアップデートを強く推奨します。
Hikosachi LogoHikosachi 防御中