セキュリティ

リリース情報(Release Notes)

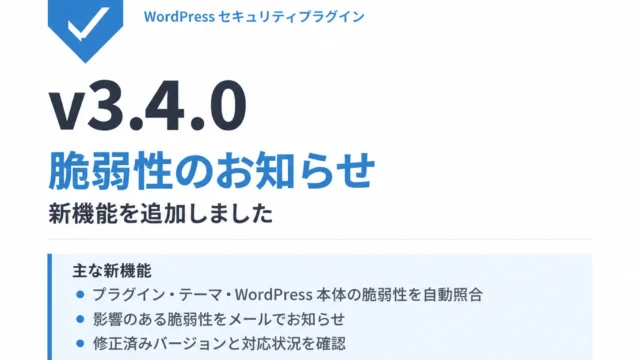
【新機能】お使いのプラグインの脆弱性をお知らせする「脆弱性のお知らせ」を追加しました(Hikosachi Protector 3.4.0)

2026年9月から10月にかけて、WordPress の人気プラグインで「ログインしなくても悪用できる」脆弱性の公開が続いています(例:Bricksforge の CVE-2026-85097、Avada (Fusion) Builder の CVE-2026-97670)。こうした脆弱性は、公開から攻撃が始まるまでの時間が短く、「自分のサイトが当てはまるか」を毎日調べるのは大きな負担です。そこで Hikosachi Protector 3.4.0 に、お使いのプラグイン・テーマ・WordPress 本体に既知の脆弱性が見つかったときにお知らせする「脆弱性のお知らせ」を追加しました。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月13日)

ThemeForestで非常に人気の高い商用テーマ「Avada」に同梱されるページビルダープラグイン「Avada (Fusion) Builder」で見つかった、未認証のまま任意のWordPressアクションを呼び出せてしまう脆弱性についてお伝えします。セキュリティ企業Wordfenceが報告したもので、CVSSスコアは9.1(Critical相当)と高く、広く使われているテーマだけに該当環境は確認しておくことをおすすめします。
脅威レポート(Daily)

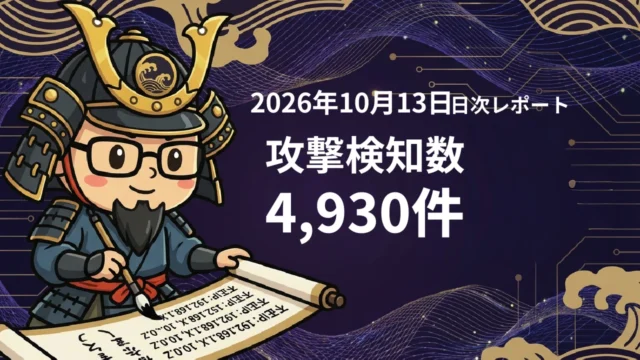
【日次レポート】2026年10月13日の攻撃検知数:4,930件(前日比+15.2%)

[ 観測概要 ] : 10/13 は合計 4,930 件の攻撃を検知し、前日より 652 件増加(+15.2%)でした。blocked_hit を除いた検知では mail_auth_fail が 1,365 件で、全体の約 27.7% を占めています。[ 目立った攻撃元 ] : 最多は 40.74.77.37 の 121 件、推定手法は XMLRPC攻撃でした。上位5IPだけで全体の約 9.1% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月12日)

Bricks Builder向けの拡張プラグイン「Bricksforge」で見つかった、未認証のまま任意のファイルをアップロードできる脆弱性についてお伝えします。セキュリティ企業Patchstackが実際の悪用を観測しており、認証不要のままリモートコード実行(RCE)、つまりサイトの完全な乗っ取りにつながる危険度の高い内容です。該当プラグインをお使いの場合は至急ご確認ください。
脅威レポート(Daily)

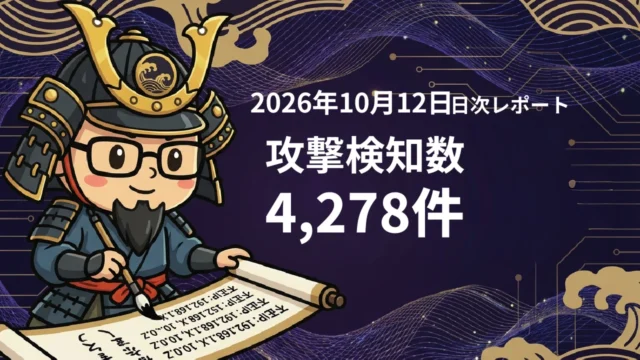
【日次レポート】2026年10月12日の攻撃検知数:4,278件(前日比+8.4%)

[ 観測概要 ] : 10/12 は合計 4,278 件の攻撃を検知し、前日より 333 件増加(+8.4%)でした。blocked_hit を除いた検知では mail_auth_fail が 1,478 件で、全体の約 34.5% を占めています。[ 目立った攻撃元 ] : 最多は 40.74.77.37 の 90 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 5.6% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
脅威レポート(Weekly)

【週間レポート】先週の攻撃検知数 25,293件 (10/5〜10/11) のまとめと傾向

全体傾向: 今週は合計 25,293 件を観測し、ピークは 10/5 の 4,495 件、最も少なかった日は 10/7 の 2,458 件でした。週前半は 10,168 件、週後半は 15,125 件で、週後半に検知が寄る展開です。目立った攻撃元: 最多は 20.210.128.125 の 857 件で、国は Japan、推定手法は PHPファイル探索 でした。上位5IPだけで全体の約 7.9% を占めており、少数の攻撃元が検知数を押し上げた可能性があります。今週の注意点: blocked_hit を除いた検知では mail_auth_fail が 3,697 件で上位でした。WordPress本体だけでなく、ログイン口、xmlrpc.php、放置されたPHPファイルやバックアップファイルへの探索が継続していないか確認しておくと安全です。まとめ: 数字だけを見ると日ごとの波がありますが、上位IP・攻撃タイプ・アクセス先を合わせて見ることで、単なる巡回スキャンか集中した探索かを切り分けやすくなります。来週もピーク日の急増と、同じIPの再登場に注目します。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月11日)

フォーム作成プラグイン「Ninja Forms」とWooCommerce向け拡張プラグイン「WPC Product Bundles for WooCommerce」を狙った、管理者権限の乗っ取りにつながる蓄積型XSS(クロスサイトスクリプティング)攻撃についてお伝えします。セキュリティ企業Patchstackが実際の悪用を観測しており、両プラグインを合わせると50万件を超えるサイトが対象となるため、該当プラグインをお使いの場合はご確認ください。
脅威レポート(Daily)

【日次レポート】2026年10月11日の攻撃検知数:3,945件(前日比+16.5%)

[ 観測概要 ] : 10/11 は合計 3,945 件の攻撃を検知し、前日より 558 件増加(+16.5%)でした。blocked_hit を除いた検知では mail_auth_fail が 1,438 件で、全体の約 36.5% を占めています。[ 目立った攻撃元 ] : 最多は 20.210.166.54 の 120 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 7% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
脅威レポート(Daily)

【日次レポート】2026年10月10日の攻撃検知数:3,387件(前日比-9.3%)

[ 観測概要 ] : 10/10 は合計 3,387 件の攻撃を検知し、前日より 348 件減少(-9.3%)でした。blocked_hit を除いた検知では mail_auth_fail が 335 件で、全体の約 9.9% を占めています。[ 目立った攻撃元 ] : 最多は 93.123.109.178 の 151 件、推定手法は 管理画面探索でした。上位5IPだけで全体の約 13.4% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
脅威レポート(Daily)

【日次レポート】2026年10月9日の攻撃検知数:3,735件(前日比-9.1%)

[ 観測概要 ] : 10/9 は合計 3,735 件の攻撃を検知し、前日より 374 件減少(-9.1%)でした。blocked_hit を除いた検知では mail_auth_fail が 373 件で、全体の約 10% を占めています。[ 目立った攻撃元 ] : 最多は 20.210.128.125 の 158 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 12% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
Hikosachi LogoHikosachi 防御中