Hikosachi 開発チームです。
2026年9月から10月にかけて、WordPress の人気プラグインで「ログインしなくても悪用できる」脆弱性の公開が続いています(例:Bricksforge の CVE-2026-85097、Avada (Fusion) Builder の CVE-2026-97670)。
こうした脆弱性は、公開から攻撃が始まるまでの時間が短く、「自分のサイトが当てはまるか」を毎日調べるのは大きな負担です。
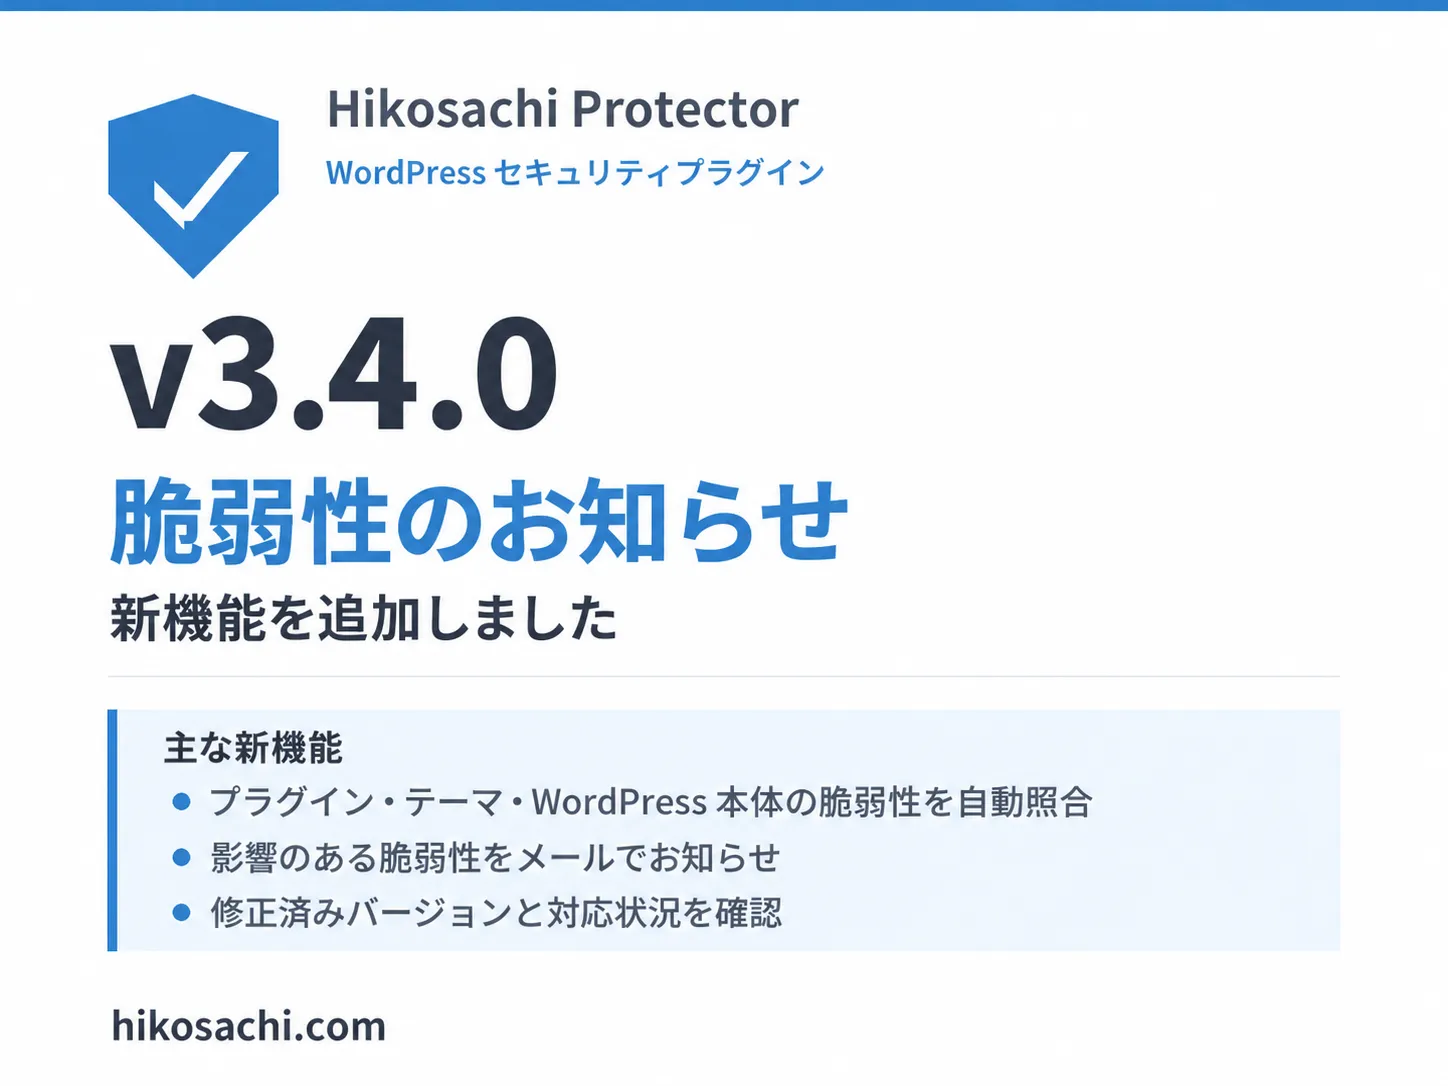
そこで Hikosachi Protector 3.4.0 に、お使いのプラグイン・テーマ・WordPress 本体に既知の脆弱性が見つかったときにお知らせする「脆弱性のお知らせ」を追加しました。
できること
- インストールされているプラグイン・テーマ・WordPress 本体のバージョンを、毎日更新される脆弱性データベースと自動で照合します。
- 影響がある場合は、ご登録のメールアドレスにお知らせします。緊急度の高いもの(CVSS 7.0 以上、またはログインなしで悪用できるもの)は件名に【緊急】と表示します。
- お知らせには「今のバージョン」と「すべての既知の脆弱性が修正される更新先のバージョン」を記載します。
- マイページでも一覧と対応状況を確認できます。アップデートすると自動で一覧から消えます。
使い方
- Hikosachi Protector を 3.4.0 以上に更新します(自動更新に対応しています)。
- WordPress 管理画面の「設定 → Hikosachi設定」を開きます。
- 「脆弱性のお知らせ」にチェックを入れて保存します。
有料プラン(APIトークンをお使いの方)の標準機能として、追加料金なしでご利用いただけます。
送信する情報とプライバシー
この機能は初期状態では無効です。
有効にした場合に限り、次の情報を1日1回およびプラグイン等の更新時に Hikosachi へ送信します。
訪問者や会員の情報は送信しません。
- インストールされているプラグイン・テーマの識別名、バージョン、有効/無効の状態
- WordPress と PHP のバージョン
- サイトのURL
受け取った情報は、他のユーザーや提携パートナーには共有しません。
サイトごとに最新の1件だけを保存し、30日間受信がない場合(機能を無効にした場合や解約後)は削除します。
詳しくはプライバシーポリシーをご覧ください。
あわせて:3.3.1 のセキュリティ修正
3.4.0 には、Cloudflare 経由のアクセスで訪問者のIPアドレスを判定する処理のセキュリティ修正(3.3.1)も含まれています。
Cloudflare を経由せずに直接接続した攻撃者が、特定のヘッダを偽ることでブロックを回避できる可能性がありました。早めのアップデートをお勧めします。
脆弱性情報の出典:Wordfence Intelligence(Copyright Defiant Inc.)。CVE 情報は The MITRE Corporation の著作物を含みます。