セキュリティ

脅威レポート(Daily)

【日次レポート】2026年10月4日の攻撃検知数:4,135件(前日比+30.8%)

[ 観測概要 ] : 10/4 は合計 4,135 件の攻撃を検知し、前日より 974 件増加(+30.8%)でした。blocked_hit を除いた検知では mail_auth_fail が 442 件で、全体の約 10.7% を占めています。[ 目立った攻撃元 ] : 最多は 20.219.14.152 の 180 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 16.2% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月03日)

直近で報告されたWordPress関連のセキュリティニュースをまとめてお届けします。いずれもサイト運営者・制作会社にとって影響が大きい内容ですので、該当する場合は早めのご対応をおすすめします。
脅威レポート(Daily)

【日次レポート】2026年10月3日の攻撃検知数:3,161件(前日比+0.1%)

[ 観測概要 ] : 10/3 は合計 3,161 件の攻撃を検知し、前日より 3 件増加(+0.1%)でした。blocked_hit を除いた検知では mail_auth_fail が 309 件で、全体の約 9.8% を占めています。[ 目立った攻撃元 ] : 最多は 20.58.177.98 の 120 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 15.2% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月2日)

本日は、SEO設定プラグインの定番として広く使われている「All in One SEO(AIOSEO)」で見つかった、未認証ユーザーによるショートコード実行の脆弱性についてお伝えします。
脅威レポート(Daily)

【日次レポート】2026年10月2日の攻撃検知数:3,158件(前日比-2.4%)

[ 観測概要 ] : 10/2 は合計 3,158 件の攻撃を検知し、前日より 76 件減少(-2.4%)でした。blocked_hit を除いた検知では mail_auth_fail が 288 件で、全体の約 9.1% を占めています。[ 目立った攻撃元 ] : 最多は 34.156.22.151 の 61 件、推定手法は 脆弱性スキャンでした。上位5IPだけで全体の約 9.5% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
WordPressセキュリティ

WordPressセキュリティニュースまとめ(2026年10月1日)

本日は、新しいタイプのWordPressマルウェアについてのレポートをお伝えします。セキュリティ企業Sucuriが、サイト復旧作業の中で発見した、削除してもすぐに再生する「自己修復型」のバックドア「SC」です。単一のファイルやプラグインを削除するだけでは駆除できない、非常にしぶとい設計になっている点が特徴で、Sucuriの発表はThe Hacker Newsなど複数のセキュリティメディアでも大きく取り上げられています。
WordPressセキュリティ

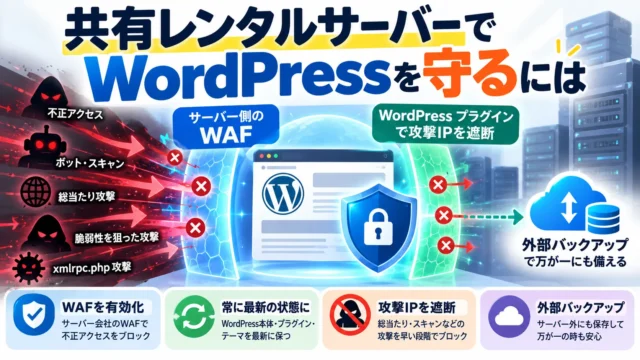
エックスサーバー・さくら・コアサーバーなど共有レンタルサーバーでWordPressを守るには

個人や中小企業のWordPressサイトの多くは、エックスサーバーやさくらのレンタルサーバ、コアサーバーといった共有レンタルサーバーで動いています。共有サーバーは手軽な反面、サーバーの設定を自由に変えられないという制約があります。この記事では、その制約の中でWordPressを守るための考え方と、具体的な対策を整理します。Hikosachi 自身もこの環境でサービスを運用しており、その経験も交えてご紹介します。
脅威レポート(Daily)

【日次レポート】2026年10月1日の攻撃検知数:3,234件(前日比-22.7%)

[ 観測概要 ] : 10/1 は合計 3,234 件の攻撃を検知し、前日より 949 件減少(-22.7%)でした。blocked_hit を除いた検知では mail_auth_fail が 395 件で、全体の約 12.2% を占めています。[ 目立った攻撃元 ] : 最多は 20.214.145.90 の 120 件、推定手法は PHPファイル探索でした。上位5IPだけで全体の約 13% を占めており、単発の広範囲スキャンだけでなく、少数IPからの集中アクセスにも注意が必要です。[ 運用者向けの確認ポイント ] : WordPressのログイン画面、xmlrpc.php、放置されたPHPファイル、バックアップファイルへのアクセスが増えていないかを確認してください。Hikosachi Protectorをご利用中の環境では検知IPを自動遮断していますが、管理画面の多要素認証や不要ファイルの削除も合わせて見直すと効果的です。
WordPressセキュリティ

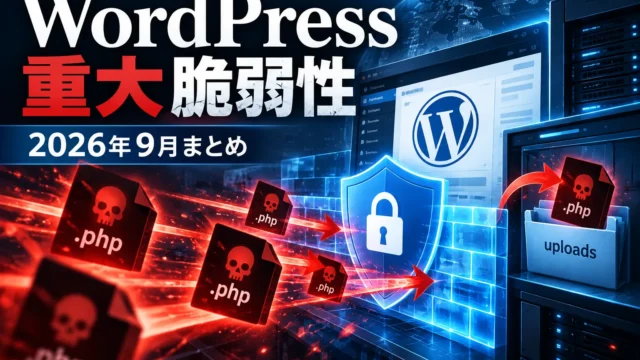
2026年9月の重大WordPress脆弱性まとめ|任意ファイルアップロード系の攻撃が続出

2026年9月は、WordPressの人気プラグイン、そしてWordPress本体にまで「認証不要で悪用できる」重大な脆弱性が相次いだ1か月でした。日々のニュースまとめでお伝えしてきた内容を振り返り、共通する攻撃パターンと、サイト運営者がいま確認すべきことを整理します。結論から言うと、やるべきことは「WordPress本体と全プラグインを最新版にし、uploads フォルダに PHP ファイルが置かれていないか確認する」ことです。以下で個別の脆弱性を見ていきます。
WordPressセキュリティ

WordPressが乗っ取られたらまず確認すること|症状チェックリストと復旧手順

「サイトを開いたら知らないページに飛ばされる」「見覚えのない管理者ユーザーがいる」——WordPressサイトの乗っ取り(改ざん)は、気付いたときにはすでに被害が広がっていることが少なくありません。この記事では、乗っ取りが疑われるときにまず確認することと、応急処置から復旧・再発防止までの手順を、順番どおりに進められるチェックリストとしてまとめました。
Hikosachi LogoHikosachi 防御中