Hikosachi 開発チームです。
WordPress の予約投稿が公開されない、自動更新が入らない、定期バックアップが取られていない――こうした症状の裏に、WP-Cron の停止が隠れていることがあります。
この記事では、WP-Cron が止まる主な原因と確かめ方、直し方とその注意点をまとめます。
特にサイト全体に Basic 認証をかけているサイトは、管理画面の「サイトヘルス」でも気付きにくいので注意が必要です。
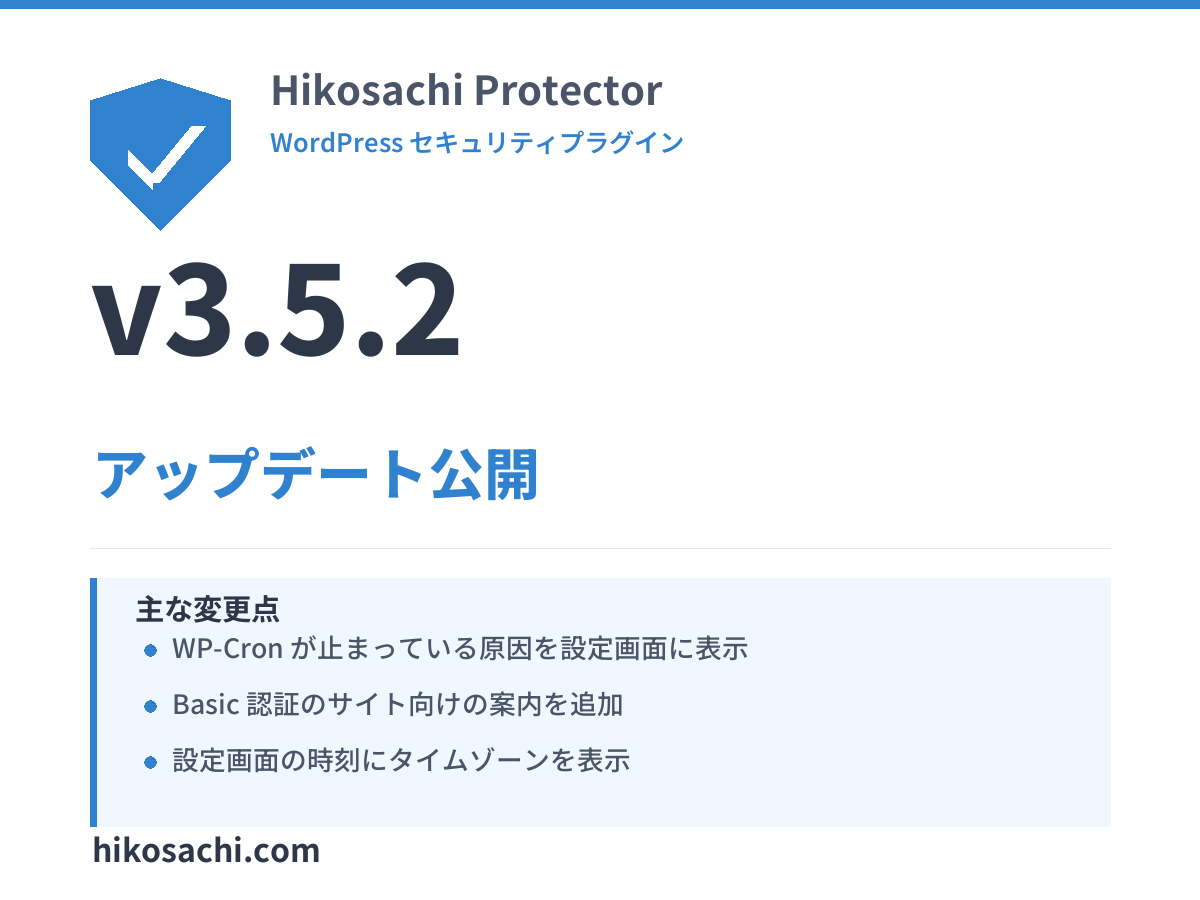
あわせて、Hikosachi Protector 3.5.1・3.5.2 で加えた対応もご紹介します。
WP-Cron はサイトへの訪問で動く
WP-Cron は、サーバーの cron(決まった時刻に処理を実行する仕組み)とは違い、サイトへの訪問をきっかけに動きます。訪問があると、WordPress が裏側で自分自身の wp-cron.php にアクセスし(ループバックリクエスト)、時刻が来た予約処理を実行します。
そのため、この「自分自身へのアクセス」が届かないと、予約処理はすべて止まります。
止まるものの例です。
- 予約投稿の公開
- WordPress 本体・プラグイン・テーマの自動更新
- バックアッププラグインの定期バックアップ
- メール送信やデータの整理など、プラグインの定期処理
- セキュリティプラグインの定義やリストの更新
WP-Cron が止まる主な原因
| 原因 | 起きること |
|---|---|
| サイト全体の Basic 認証 | wp-cron.php へのアクセスが認証で止まる(HTTP 401)。公開前のサイトや会員向けサイトでよくある |
wp-config.php の DISABLE_WP_CRON | 訪問で動く仕組みを止める設定。サーバーの cron で代わりに動かしていないと、何も動かない |
| WAF・IP 制限・セキュリティプラグイン | 自分自身へのアクセスが攻撃と見なされて拒否される(HTTP 403) |
| http / https・www の不一致 | 「設定 → 一般」の WordPress アドレスが実際の URL と違い、別の URL に転送される。転送されると多くの場合 WP-Cron は動かない |
| サーバーが自分自身への通信を制限 | 接続そのものができない |
| 訪問が少ない・サーバー側のページキャッシュ | 訪問がない間は動かない。キャッシュから表示されて WordPress が動かない場合も同じ |
確かめ方
サイトヘルスの「予約したイベントが遅れています」
管理画面の「ツール → サイトヘルス」で、「予約したイベントが遅れています」または「予約したイベントの実行に失敗しました」と出ていれば、WP-Cron が予定どおり動いていません。
Basic 認証のサイトは「ループバック」の項目を信用しすぎない
サイトヘルスには「ループバックリクエスト」の確認もあります。
ところがこの確認は、管理画面を開いている人の Basic 認証の ID とパスワードを付けて送られます。
一方、実際の WP-Cron は認証情報を付けずに送ります。
そのため、Basic 認証が原因で WP-Cron が止まっていても、ループバックの項目は「サイトでループバックリクエストが実行可能です」と表示されることがあります。
Basic 認証をかけているサイトでは、ループバックの項目ではなく、上の「予約したイベント」の項目で判断してください。
WP-CLI が使える場合
wp cron event listnext_run(次に実行する時刻)が、今より大きく過去のまま並んでいれば止まっています。
直し方とそれぞれの注意点
A. サーバーの cron で wp-cron.php を実行する
レンタルサーバーの管理画面の cron 設定で、15分〜1時間ごとに wp-cron.php を PHP で実行します。サーバーの中で直接実行するので、Basic 認証や WAF の影響を受けません。
設定例です(パスはお使いのサーバーに合わせてください)。
cd /home/ユーザー名/example.com/public_html && php wp-cron.php動くことを確かめたら、wp-config.php に define( 'DISABLE_WP_CRON', true ); を加えると、訪問のたびの自分自身へのアクセスがなくなります。
注意点
cron で使われる PHP の版は、サイトの表示に使われる版と違うことがあります(古い版が既定になっているサーバーもあります)。WordPress と同じ版の PHP を、フルパスで指定してください。
B. wp-cron.php だけを Basic 認証の対象外にする
Basic 認証を設定している .htaccess に次を加えると、wp-cron.php だけ認証なしでアクセスできるようになります(Apache 2.4 の書き方です。
サーバーによって書き方が違うので、ホスティング会社の説明もご確認ください)。
<Files "wp-cron.php">
    Require all granted
</Files>
注意点
wp-cron.php を誰でも呼び出せるようになります。
多くの公開サイトでは元からその状態で、WordPress は同時に何度も動かないよう制御していますが、認証を緩める変更です。
サーバーの cron が使えるなら A をおすすめします。
原因が拒否(403)や転送のとき
- 拒否(403):ホスティングの WAF やセキュリティプラグインで、サーバー自身からのアクセスが拒否されていないか確認します
- 転送:「設定 → 一般」の WordPress アドレス(http / https・www の有無)を、実際の URL に合わせます
Hikosachi Protector の対応(3.5.1・3.5.2)
Hikosachi Protector は、攻撃元の IP アドレスのリストを、WP-Cron で 1 時間ごとに更新しています。正直にお伝えすると、3.5.0 までは、WP-Cron が止まっているサイトではリストの更新も止まっていました。
そこで、次の対応を行いました。
- 3.5.1(2026年11月3日):WP-Cron が止まっていても、前回の更新から 2 時間以上たっていれば、サイトへの訪問をきっかけにリストを更新するようにしました。
- 3.5.2(2026年11月6日):WP-Cron が止まっているとき、設定画面(設定 → Hikosachi設定)に原因と対処を表示するようにしました。サイトから自分自身の
wp-cron.phpに接続して、認証・拒否・転送・wp-config.php の設定などを見分けます。この確認は WP-Cron が止まっているときだけ行い(1 時間に 1 回まで)、パスワード等の情報は送らず、予約処理も実行しません。あわせて、設定画面の時刻にタイムゾーン(日本時間・UTC など)を表示するようにしました。
サイト全体に Basic 認証をかけている場合、認証を通らない攻撃は WordPress に届く前に止まります。リストの更新は認証を通った方の訪問時になりますが、守りの面での影響は小さいと考えています。
ただし、他のプラグインや WordPress 本体の予約処理は止まったままなので、上の A か B で直しておくことをおすすめします。
これまでのセキュリティ修正の記録は、セキュリティプラグイン自体に脆弱性が見つかるのはなぜ?でまとめています。
あわせて読みたい
- セキュリティプラグイン自体に脆弱性が見つかるのはなぜ?「1つに頼らない」守り方
- 【新機能】管理画面とログイン画面を「日本国内からだけ」に制限できるようになりました(Hikosachi Protector 3.5.0)
- 【新プラン】複数サイトをまとめて守る「制作会社向けプラン」を始めました(10・20・50 インストール)
Hikosachi Protector は、国内のハニーポットと導入サイトで検知した攻撃元の IP アドレスを共有し、WordPress への攻撃をページの表示前に遮断するプラグインです。
Hikosachi のトップページから無料でお試しいただけます。