Hikosachi 開発チームです。
2026年9月から10月にかけて、WordPress のプラグインで「ログインしていない人が、サーバーに任意のファイルを置けてしまう」脆弱性の公表が続きました。このタイプは深刻度が最高水準(CVSS 9.8 前後)と評価されることが多く、修正版の公開から1日ほどで攻撃が始まった例もあります。
この記事では、不正ファイルアップロードの仕組み、10月に公表された実例、そして自分のサイトが被害を受けていないかを確かめる方法をまとめます。
不正ファイルアップロードとは
お問い合わせフォームの添付欄や、画像のアップロード機能などは、本来「画像や PDF だけ」を受け付けるように作られています。
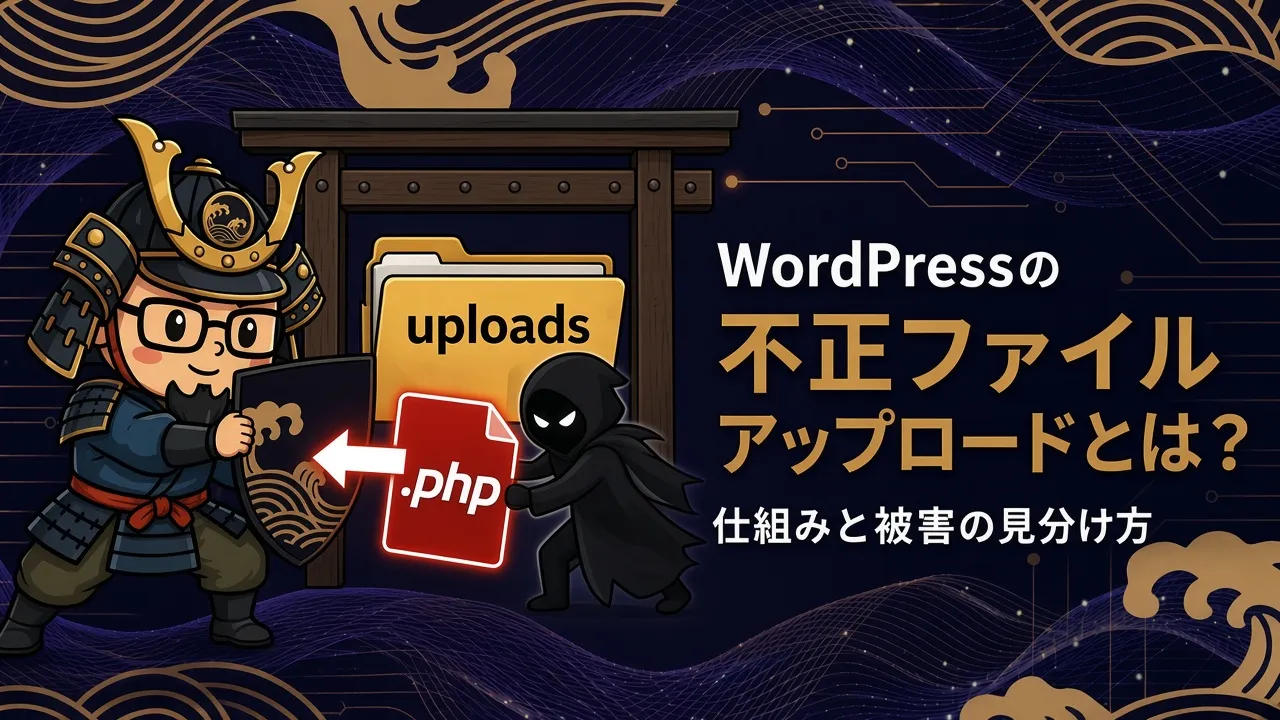
この確認に不備があると、攻撃者は PHP のプログラム(Webシェル)をアップロードできてしまいます。
- ログインせずに、フォームなどのアップロード機能へ PHP ファイルを送りつける(拡張子や中身の確認の抜け道を突く)
- ファイルが
wp-content/uploads/などの公開フォルダに保存される - 攻撃者がそのファイルの URL にアクセスすると、サーバー上でプログラムが動き、改ざん・情報の持ち出し・スパム送信の踏み台などに使われる
攻撃者は、脆弱なプラグインを使っているサイトを一つずつ探すわけではありません。
インターネット全体に機械的に送りつけ、たまたま通ったサイトを乗っ取ります。
小さなサイトでも狙われるのはこのためです。
2026年10月に公表された主な例
| プラグイン | 内容 | 修正版 |
|---|---|---|
| Bricksforge(Bricks Builder 用の拡張) | CVE-2026-85097:未認証の任意ファイルアップロード。画像の確認を通る「GIF と PHP の両方として読めるファイル」を使う手口。Patchstack が 10月7日に実際の悪用を観測 | 3.1.8.10 以降 |
| Extensions For CF7 | CVE-2026-94589:署名欄のファイルで拡張子・種類・サイズを確認していなかった。shell.php- のような名前で確認をすり抜ける(10月10日公表、CVSS 9.8) | 3.4.6 以降 |
| Anton Extensions | CVE-2026-104028:権限・トークン・ファイルの種類を確認せずに書き込む(10月11日公表、CVSS 9.8) | 執筆時点で修正版の公表なし(1.2.2 以前が対象) |
Bricksforge の件は、修正版の公開の翌日には 63 以上の IP アドレスからの攻撃が観測されました。「更新は週末にまとめて」では間に合わないことがある、という例です。
詳しくは10月27日のニュースまとめでも取り上げています。
被害を受けていないか確かめる方法
wp-content/uploads/の中に、見覚えのない.phpファイルがないか(本来、画像などのフォルダに PHP は置かれません)- 管理画面の「ユーザー」に、見覚えのない管理者アカウントが増えていないか
- サイトに見覚えのないページや、海外のショッピングサイトへの転送がないか
- 使っているプラグインが上の表に当てはまる場合、修正版以降になっているか
見覚えのないファイルが見つかった場合は、削除するだけでは不十分なことがあります。
乗っ取られたときのチェックリストと復旧手順を参考に、パスワードの変更やバックアップからの復元も検討してください。
サーバー側でできる対策
もっとも効果が大きいのは、uploads フォルダの中では PHP を実行させない設定です。
Apache 互換のサーバーなら、wp-content/uploads/ に置いた .htaccess で PHP の実行を拒否できます(レンタルサーバーによっては管理画面の設定で行います)。
仮に Webシェルを置かれても、動かなければ被害は大きく減ります。
共有レンタルサーバーでの設定の考え方は、共有レンタルサーバーで WordPress を守るにはにまとめています。
Hikosachi Protector の対応と限界
Hikosachi Protector は 3.3.0(2026年10月1日)から、次のような攻撃の型を検知して遮断し、送信元を Hikosachi に通報するようにしました。
個々の脆弱性の情報を待たずに、同じ型の攻撃をまとめて止める考え方です。
- ログインしていない(または権限の低い)人による、PHP などの実行できるファイルのアップロード(admin-ajax.php・REST API・フォーム経由)
wp-content/uploads配下の PHP ファイルを探し回るアクセス../などを使って公開フォルダの外を読もうとするアクセス
導入前に、実際に運用している WordPress サイトの 30 日分・約 57 万件のアクセスで確かめたところ、該当した 4,630 件はすべて攻撃で、通常の閲覧や投稿の誤検知はありませんでした。通報された送信元は、ほかの導入サイトでも遮断の対象になります。
一方で、限界もあります。
すでにサーバーに置かれてしまった PHP ファイルへの直接のアクセスは WordPress を通らないため、プラグインでは止められません。
また、Bricksforge のように画像に見せかけたファイルを使う手口は、アップロードの時点では見分けられない場合があります。プラグインの更新と、上で紹介した uploads での PHP 実行の禁止を、あわせて行ってください。
あわせて読みたい
- 2026年9月の重大WordPress脆弱性まとめ|任意ファイルアップロード系の攻撃が続出
- WordPressが乗っ取られたらまず確認すること|症状チェックリストと復旧手順
- 「脆弱性のお知らせ」を追加しました(Hikosachi Protector 3.4.0)
- 2026年10月の重大WordPress脆弱性まとめ|ファイルアップロード・サプライチェーン・PHP本体
- セキュリティプラグイン自体に脆弱性が見つかるのはなぜ?「1つに頼らない」守り方
Hikosachi Protector は、国内のハニーポットと導入サイトで検知した攻撃元の IP アドレスを共有し、WordPress への攻撃をページの表示前に遮断するプラグインです。
Hikosachi のトップページから無料でお試しいただけます。